Attacchi ransomware 2026: cosa dice il report Sophos
Giunto alla settima edizione, il report si basa su un'indagine indipendente commissionata da Sophos e condotta da Vanson Bourne tra gennaio e marzo 2026 su 2.158 responsabili IT e di sicurezza di 17 paesi, Italia compresa. Tutti i rispondenti appartengono a organizzazioni tra 100 e 5.000 dipendenti colpite da ransomware nell’ultimo anno.
Il quadro è misto. Secondo Sophos la mediana delle richieste di riscatto è calata del 65% in due anni e solo il 48% delle organizzazioni con dati cifrati ha pagato, il valore più basso dell’ultimo triennio. Tuttavia, il costo medio di recupero, esclusi gli eventuali riscatti, sale a 1.700.200 dollari, l'11% in più rispetto al 2025. Pagare i criminali per poter “avere indietro” i propri dati sta diventando meno comune, ma il costo del ripristino in loco (tramite backup o altre tecniche) si sta alzando.
Per la prima volta, l'edizione 2026 del report Sophos non si limita a indicare la causa tecnica degli attacchi, ma anche il punto dell'ambiente aziendale da cui sono partiti. Sapere da dove si entra aiuta a decidere dove concentrare i controlli, e in questo senso l'elenco degli accessi esposti diventa un punto di partenza per la riduzione del rischio.
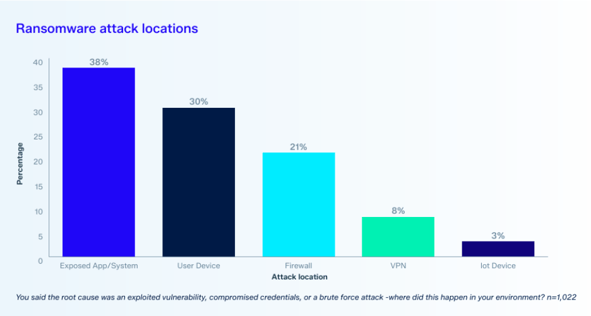
Tra gli incidenti originati da vulnerabilità sfruttate, credenziali compromesse o attacchi, il 38% è iniziato da applicazioni e sistemi esposti su internet, il 30% dai dispositivi degli utenti e il 21% dal firewall, il sistema che filtra il traffico di rete. Per Sophos il dato è coerente con la diffusione di cloud e SaaS (Software as a Service, ossia applicazioni fruite via internet), dove i sistemi raggiungibili dall'esterno ampliano una superficie d'attacco già in crescita.
Dalle vulnerabilità all'identità: le nuove tattiche di attacco
Sicurezza dell'identità: il 67% delle imprese è stata compromessa
Tra le organizzazioni colpite, il 67% ha confermato che l'incidente ransomware coincideva con il più grave attacco all'identità subito nell'anno. Per il report questo colloca la compromissione dell'identità il principale vettore di penetrazione.
Autenticazione a più fattori (MFA): necessaria, ma non sufficiente
L'autenticazione a più fattori (MFA, Multi-Factor Authentication), ossia la richiesta di più prove d'identità oltre alla password, era attiva in qualche forma nel 97% dei casi in cui l’attacco è partito da credenziali compromesse, con una media di 2,5 metodi applicati. Il punto non è avere o meno l'MFA, ma dove viene applicata e con quale livello di robustezza. Il report legge il dato come indizio di una copertura non uniforme dei sistemi e di tecniche di aggiramento in evoluzione, e indica tra le priorità l'estensione a tutti i punti di accesso e la verifica periodica delle credenziali, sia umane che non umane.
Resilienza informatica: backup, tempi e costi di recupero
Tra le organizzazioni che hanno subito la cifratura dei dati, il 66% li ha recuperati tramite backup, in aumento rispetto al 54% del 2025. Solo il 2% ha perso i dati definitivamente. Anche i tempi di ripristino sono contenuti: il 55% ha ripristinato la piena operatività entro una settimana e l'83% entro un mese, con una media di tre settimane. I costi mostrano una distribuzione molto ampia: la mediana è di 375.000 dollari, invariata rispetto all'anno precedente.
Per Sophos i backup vanno testati con regolarità, conservati offline o in formato non modificabile e integrati in un piano di risposta agli incidenti documentati.
Rilevamento precoce: il ruolo del firewall e dei servizi gestiti
Il 61% delle vittime dichiara che il firewall ha individuato l'attacco prima dell'attivazione del ransomware, il 32% solo dopo e il 7% non lo ha individuato affatto. La differenza si vede sui dati: nel primo caso la cifratura è riuscita nel 50% degli attacchi, nel secondo nel 65% e nel terzo nel 71%.
Il report indica che la telemetria del firewall, cioè i dati che produce sull'attività di rete, è più efficace se correlata con quella di protezione degli endpoint e della posta tramite XDR (Extended Detection and Response, piattaforma che unisce segnali da più fonti) o MDR (Managed Detection and Response, servizio di rilevamento e risposta gestito da specialisti).
Cybersecurity aziendale: cinque domande per il management
Il 99% delle organizzazioni colpite riporta ripercussioni sui team IT e nel 21% dei casi la leadership IT/Security è stata sostituita. Per tradurre i dati in scelte strategiche, ti proponiamo cinque domande da portare al Consiglio di Amministrazione (CdA) o al Comitato Rischi:
- In quali sistemi esposti su internet o accessi privilegiati l'MFA non è ancora applicata?
- Quali identità, umane e non umane, vengono verificate periodicamente?
- Con quale frequenza vengono simulate le procedure di ripristino dai backup e in quanto tempo tornano disponibili i servizi critici?
- Chi monitora i segnali di firewall, endpoint ed e-mail fuori dall'orario di lavoro, con quali competenze (interne o esterne)?
- Quale quota del budget è destinata alla formazione delle persone, oltre che alle nuove tecnologie o licenze software?
Attacchi ransomware: cosa portare al tavolo del management
Il report Sophos descrive uno scenario in transizione: gli importi dei riscatti scendono e l’efficacia dei backup migliora, ma la cifratura è in ripresa e l'accesso passa sempre più da identità e posta elettronica. Le difese funzionano meglio quando sono connesse tra loro, come mostrano i risultati sul rilevamento del firewall e sul ricorso ai backup, e richiedono un presidio costante del vertice su governance, priorità di investimento e responsabilità.
Per approfondire le percentuali per settore e dimensione aziendale e le raccomandazioni complete, scarica il report completo The State of Ransomware 2026 di Sophos!